TRENDING

慶応大や成城大のウェブサイトの一部ページが、サッカーのワールドカップ(W杯)の「映像配信」をうたうページへ自動的に接続される状態だったことが18日、判明した。海上保安庁に続く被害で、両大学は状況を確認中。成城大は該当ページの公開を停止した。他の大学や自治体にも同じ脆弱性を抱えるページが存在し、被害拡大の恐れがある。
標的となったのは、慶応大アート・センターの「ノグチ・ルーム」や成城大サイト内の「成城学園中学校高等学校」などのバーチャル見学ページ。インターネット検索で「公式LIVE放送」や「W杯日本代表 無料視聴」と表示され、クリックすると無関係のW杯中継ページに転送される。大分大でも同様の被害が確認された。
改ざんされた検索結果からページにアクセスすると、制御が乗っ取られ、自動的にW杯関連ページに移動する仕組みになっていた。
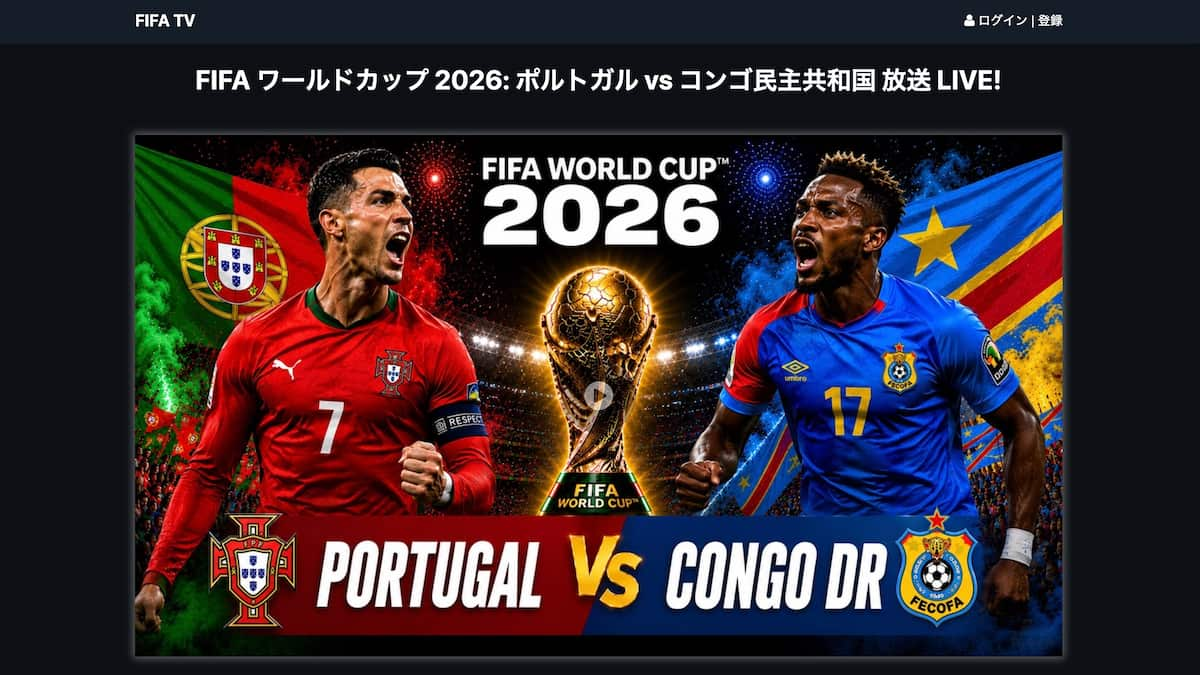
18日午後4時時点では、慶応大「ノグチ・ルーム」ページにアクセスすると、改ざん内容が表示された後、ポルトガル対コンゴ民主共和国戦の無料視聴をうたうページへ自動転送。接続先ではメールアドレスやパスワードの入力を促された。
一方、成城大のケースでは自動転送先が異なり、オンライン決済を促す画面が表示された。誘導に使われたプログラムの保存先にも特徴があり、手口に違いが見られた。
被害に遭ったサイトは共通して、仮想現実(VR)用ソフトウェアの古いバージョンを使用していたとみられる。このソフトウェアには脆弱性の指摘があり、昨年11月に最新版が公開されていた。
産経新聞がVRコンテンツを公開するサイトを調査したところ、多数の学校や自治体、企業のページに同じ脆弱性が存在することが判明。奈良県香芝市のサイトの一部も、検索結果がW杯中継に書き換えられていた。(西山諒)Google検索で「産経ニュース」を優先表示。ワンクリックで簡単登録。
編集部注:この記事はAIを使用して作成されており、産経新聞の記事を元に、内容を変更せずにリライトしたものです。
Related posts


Latest Post