TRENDING

ニフティは「@niftyメール」の「メールパスワード」が漏えいした可能性があると発表し、ユーザーに対して6月25日までにパスワードの変更を求めている。
しかし、@niftyのパスワードには複数種類が存在する。どのパスワードが漏えいの対象で、どれが異なるのか、改めて整理する必要がある。
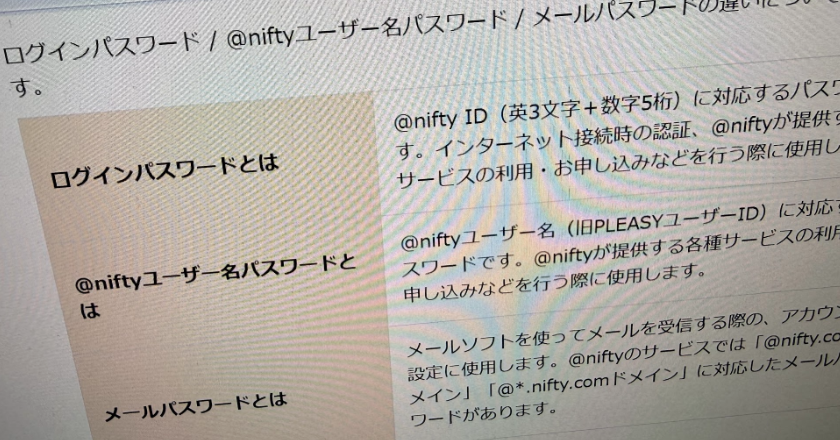
@niftyのISPユーザーには、「ログインパスワード」と「メールパスワード」の2種類が発行されている。今回漏えいした可能性があるのは「メールパスワード」の方だ。
注意すべき点として、「デフォルトでは両者は同じ文字列になっている」ことが挙げられる。初期値から変更していなかったり、変更後も同じ文字列にしている場合、「メールパスワードの漏えい=ログインパスワードの漏えい」となるため、両方を変更したほうが良い。
「ログインパスワード」は、ネット接続時や会員サポートページへのログインに加え、Webブラウザ版の「@nifty Webメール」へのログインにも使用する。つまり、Webメールは「メールパスワード」ではなく「ログインパスワード」で利用する。
では、今回漏えいした可能性がある「メールパスワード」とは何か。これは、外部のメールソフトに@niftyメールを設定して送受信する際に使うパスワードだ。OutlookやThunderbird、iPhoneやAndroidの標準メールアプリなどで設定する際に利用する。
「ログインパスワード」は@nifty内部のサービス向けであり、メールパスワードは外部のメールソフト向けというイメージで理解できる。
@niftyにはもう1つ、「@niftyユーザー名パスワード」も存在する。これは@niftyブランドの無料サービスや有料コンテンツなどを使う際に、ユーザーが自ら設定するパスワードだ。このパスワードは漏えいの対象ではない。
ただし、「@niftyユーザー名パスワード」のユーザーが@niftyのメールサービスを契約・利用しているケースもあるという。その場合、前述のメールパスワードも持っている可能性があり、変更対象になる。
まとめると、今回漏えいした可能性があるのは、外部メールソフトと連携するための「メールパスワード」のみだ。ただし、初期設定のまま使っている人は「ログインパスワード」も同一文字列のため、両方を変更したほうが安全である。
「@niftyユーザー名パスワード」は対象ではないが、@niftyユーザー名にひも付けてメールサービスを利用している人は、「メールパスワード」も保持している可能性があり、確認が必要だ。
対象のユーザーには、同社からメールが届く。また、同社が用意している「対象メールアドレス確認ページ」からチェックできる。
メールパスワードの変更期限は6月25日午後11時59分。期限までに変更を確認できない場合、メールパスワードを順次無効化する予定だと同社は予告している。
編集部注:この記事はAIを使用して作成されており、ITmedia NEWSの記事を元に、内容を変更せずにリライトしたものです。
Related posts


Latest Post